Cisco Secure Network Analyticsとは?
Cisco Secure Network Analytics(SNA)は、ルータ、スイッチ、ファイアウォールなどから送信される通信テレメトリ(監視データ)を継続的に分析し、不審な振る舞いや脅威の兆候を検知する製品です。
Cisco Secure ClientのNVMなどと連携することで、端末側の通信情報も活用できます。境界防御を通過した通信や、正規アカウントを使った内部活動も観測できるため、ランサムウェアの横展開、内部不正、情報持ち出しの調査で力を発揮します。
はじめに
従来はInternetとの境界で、Firewallによる通信の許可・拒否やIDS/IPSによる既知攻撃の検知・防御を行い、入口で守る考え方が中心でした。しかし、Cloud、VPN、無線LAN、暗号化通信が広がり、通信経路と利用者の場所が分散しています。さらに、攻撃者は盗んだIDで正規利用者のようにログインし、East-West通信(社内端末間やServer間の横方向通信)で探索や横展開(別の端末へ侵害を広げる動き)を行います。個々の装置のLogだけでは、一連の動きを追いにくくなりました。
- 境界中心の監視:Internet Firewall / IDS
- 現在の課題:Cloud / VPN / LAN 暗号化・横展開
- SNAの役割:Network Telemetry 継続的な振る舞い分析
SNAは通信を遮断する装置そのものではありません。:収集したテレメトリをもとにNetworkの可視化と異常検知を行い、ISE(接続制御)、EDR(Endpointの検知・対応)、XDR(製品横断の相関分析)と連携して、遮断・隔離・調査につなげます。
Cisco Secure Network Analyticsとは?
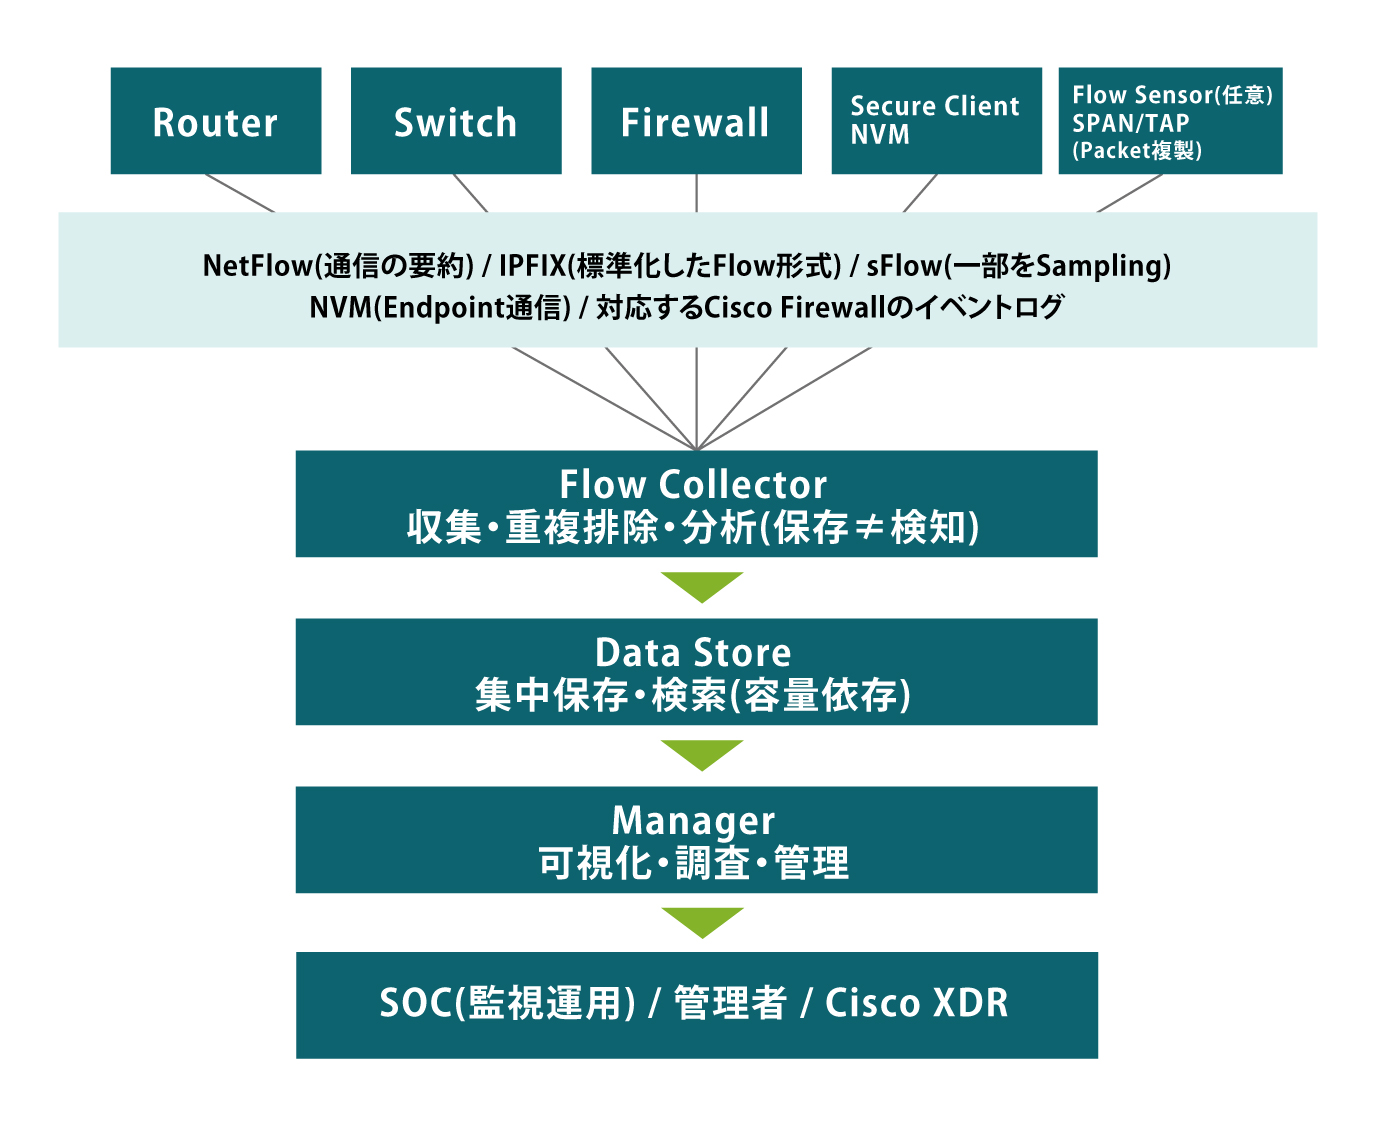
SNAはNetwork Detection and Response(NDR:ネットワーク上の脅威を検知し、対応につなげる考え方)に位置づけられる製品です。NetFlow/IPFIX、sFlow、NVM、対応するCisco Firewallのイベントログなどを収集し、ホストの通常時の振る舞いをBaseline(異常と比較する基準)として学習します。やNVMなどと連携することで、通信に利用者や端末の情報を関連付け、調査に活用できます。
通信相手、ポート、量、頻度、周期、役割などが通常状態から外れた場合、 Modeling(※1)やMachine Learning(※2)、脅威インテリジェンスなどを組み合わせてリスクを評価し、アラームと調査情報を提供します。
※1 Behavioral Modeling(行動モデリング)端末や利用者の通信パターンから「普段の振る舞い」をモデル化し、そこから外れた通信を異常の兆候として検知する技術です。
※2 Machine Learning(機械学習)大量の通信データから特徴や傾向を自動で学習し、人がすべての条件を設定しなくても、不審な通信や未知の脅威の発見を支援する技術です(検知を保証するものではありません)。
Flowは、通信内容を丸ごと保存しない「通信の明細」
| 項目 | 記載する内容の例 |
|---|---|
| 通信元 / 通信先 | 10.1.10.25 から 10.2.20.10 への通信 |
| 通信方式 / Port番号 | TCP/445、TCP/443、UDP/53 など |
| 量と時間 | Packet数、Byte数、開始・終了時刻、継続時間 |
| 付加情報 | Interface、TCPフラグ、Applicationなど(一部はISE/NVM連携で補完) |
基本構成とデータの流れ(Data Store使用時の例)
他のセキュリティ製品との違い
違いは「どこを観測し、何を根拠に判断するか」です。SNAはNetworkを横断して通信相手と時間変化を見ます。単独ですべてを防御する製品ではなく、Endpoint(PCやServerなどの端末)、境界装置、Log基盤の情報を補完し、ばらばらの検知を一連の攻撃としてつなぐ役割を担います。
| 製品 | 主な観測点 | 得意なこと | SNAとの違い・補完関係 |
|---|---|---|---|
| Firewall / NGFW | 通信の境界・通過点 | Policyに基づく許可/拒否、URLやApplication制御 | 境界を通らないLAN内通信は見えにくい。SNAは通過後の振る舞いを追う |
| IDS / IPS | パケットのヘッダ・内容、プロトコルの状態など | 既知Signature、Protocol異常、Exploit検知 | SNAは通信関係や時系列の変化を分析し、調査を補完します。 |
| EDR / Secure Endpoint | PC・Server内部 (Endpoint) | Process、File、Registry、端末隔離 | Agentを入れた端末の内部に強い。SNAは未管理端末を含む通信関係を横断的に見る |
| SIEM (Log統合基盤) | 各製品のLog | Log集約、検索、相関分析、監査 | SNAはテレメトリを収集・分析し、検知結果や通信情報をSIEMへ連携します。 |
| SNA(NDR) | 複数観測点のFlow | 異常通信、横展開、C&C、情報持ち出し、Forensics | C&Cは感染端末への遠隔指令、Forensicsは通信履歴を使う事後調査。遮断や端末調査はFirewall、ISE、EDR、XDRと連携する |
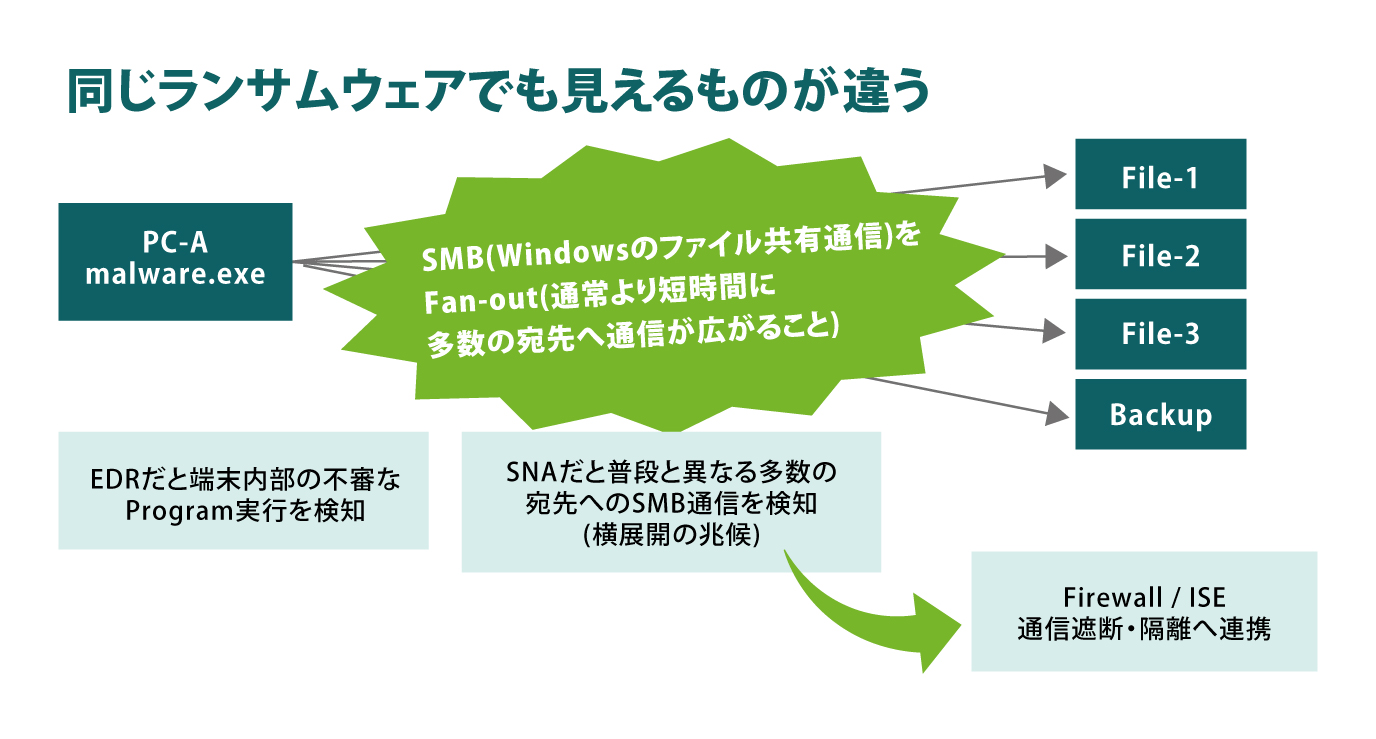
Endpoint側の証拠(実行Programなど)とNetwork側の通信履歴(通信先・時刻など)を合わせると、不審な端末の通信先や活動時刻を把握できます。ただし侵害の成立はEDRや認証ログなどで別途確認します。SNAの価値は、個別アラートを増やすことではなく、Network全体の事実関係をつなぐことです。
歴史的な推移
SNAは突然生まれた製品ではありません。機器単位の監視から、通信関係を継続的に記録し、通常状態との差分で脅威を判断する方式へ進化した結果です。
| 時期 | 主な出来事 |
|---|---|
| 1990年代 | (機器監視)とPacket Capture(通信取得) SNMPでは機器や帯域は見えても、通信相手までは追いにくい。全Packetを継続保存する方法も帯域・容量面で困難でした。 |
| 1996年 | CiscoがNetFlowを導入 通信をFlow単位に要約し、課金・回線容量の計画・Traffic分析に利用。Network機器が監視データを生成するようになりました。 |
| 1999〜2001年 | LancopeとStealthwatch(旧製品名) 不審な探索通信(Probe)を契機にFlowベース分析が誕生。通信本文ではなく、宛先や量などPacket Headerの統計で悪意を評価しました。 |
| 2008〜2013年 | IPFIX(Flow情報の標準形式)の標準化・仕様更新 NetFlow v9を基礎にIPFIXが標準化され、異なる機器・環境からFlow情報を共通形式で集める考え方が広がりました。 |
| 2010年代 | 正規IDを使う攻撃 脆弱性を突く攻撃(Exploit)だけでなく、盗んだ認証情報でログインする攻撃が増え、認証後の振る舞い分析が重要になりました。 |
| 2015年 | CiscoがLancopeを買収 Network as a Sensor(Network機器を監視Sensorとして使う考え方)をCisco製品群と統合し、社内通信の可視化を強化しました。 |
| 2017年頃 | 暗号化通信の増加 Payload(通信内容)を復号しにくい環境で、対応機器が出力するSPLT・IDPなどの拡張Metadata(付帯情報)を使うETA(暗号化Traffic分析)が発展しました。 |
| 2021年以降 | StealthwatchからSNAへ v7.4.0でSecure Network Analyticsへ改称。NVM、Firewallログ、変換したCloud Flow Logなど複数の監視データをXDRと相関する方向へ広がっています。 |
今後の方向性
- 複数のTelemetry(監視データ):Network、Endpoint、Identity、Firewall、Cloud、DNSなどを組み合わせる
- 暗号化通信への対応:復号せず、対応機器のSPLT・IDPなどのMetadata(付帯情報)から兆候を探す
- XDRとの相関:Collector、Manager、Data SNA、EDR、Firewallの検知を結び付け、Incident(事象)として調査する
- Response(対応)の自動化:ISEやFirewall、Endpoint製品へ連携し、隔離・遮断までの時間を短縮する
従来のセキュリティ対策では、インターネットと社内ネットワークの境界で、Firewallによる通信の許可・拒否やIDS/IPSによる既知攻撃の検知・防御を行い、入口で侵入を防ぐことが中心でした。しかし現在は、CloudやVPNの利用拡大、通信の暗号化、盗まれた認証情報を使う侵入により、境界を通過した後の活動も追う必要があります。
特にEast-West通信(社内端末間・Server間の横方向通信)を使う横展開(別の端末へ侵害を広げる動き)は、単一製品だけでは全体像を把握しにくいという課題があります。今後は、NetFlow(通信をFlow単位で要約した情報)に加え、Endpoint、Identity(利用者情報)、Firewall、Cloudなどから得られる複数のTelemetry(監視データ)を組み合わせることが重要です。暗号化通信も、すべてを復号する方法だけに依存せず、通信先・量・周期などのMetadata(通信内容以外の付帯情報)から不審な振る舞いを検知します。
さらに、SNA、EDR、Firewallなどの検知をXDR(複数製品の情報を横断して相関する基盤)で結び付け、一連の攻撃をIncident(関連する事象のまとまり)として調査します。検知後は、ISE(ネットワーク接続制御)やFirewall、Endpoint製品と連携し、端末隔離や通信遮断などのResponse(対応)を自動化する場合は、対象製品の対応機能や設定条件に応じて行い、被害拡大の抑制につなげます。このように、今後は複数のセキュリティソリューションを組み合わせ、「どこで情報を収集し、どこで検知・分析し、どこで制御するか」を整理して、検知から対応までを一体的に設計することが重要です。
まとめ|監視したい通信と対応体制を整理しよう
Cisco Secure Network Analytics(SNA)は、Flowなどの通信テレメトリを分析し、ネットワーク上の不審な振る舞いの可視化や調査を支援するNDR製品です。単体で通信を遮断するのではなく、EDRやFirewallなどの情報と組み合わせて、状況判断や対応につなげます。導入を検討するときは、監視したい通信の範囲、取得できるデータ、アラームを確認して対応する担当者を整理し、小さな範囲で検知から調査までの流れを確かめましょう。
自動対応は連携先製品の機能や設定条件に応じて設計し、対象の誤りや業務影響を抑える確認・承認・復旧方法も整えます。IT TasCalでは、インフラ設計・構築やシステム運用監視などの情シス業務を支援しています。SNAの製品固有要件をメーカー資料で確認しながら、ネットワーク環境や運用体制の課題を整理したい場合は、ぜひご相談ください。